Wat er in het pakket zit
Alle onderdelen draaien in dezelfde omgeving, met één inlog en volledige scheiding tussen organisaties.
Ticketsysteem
Meldingen van begin tot afronding, inclusief automatisch aangemaakte tickets vanuit monitoring.
Offertes
Offertes opstellen in je eigen huisstijl. De klant bekijkt en ondertekent ze digitaal in het portaal.
Klantenbeheer
Per klant alle contactpersonen, apparatuur, documentatie en historie bij elkaar.
Projecten
Grotere trajecten met eigen status, budgetbewaking, checklist en de bijbehorende tickets bij elkaar.
Host-monitoring
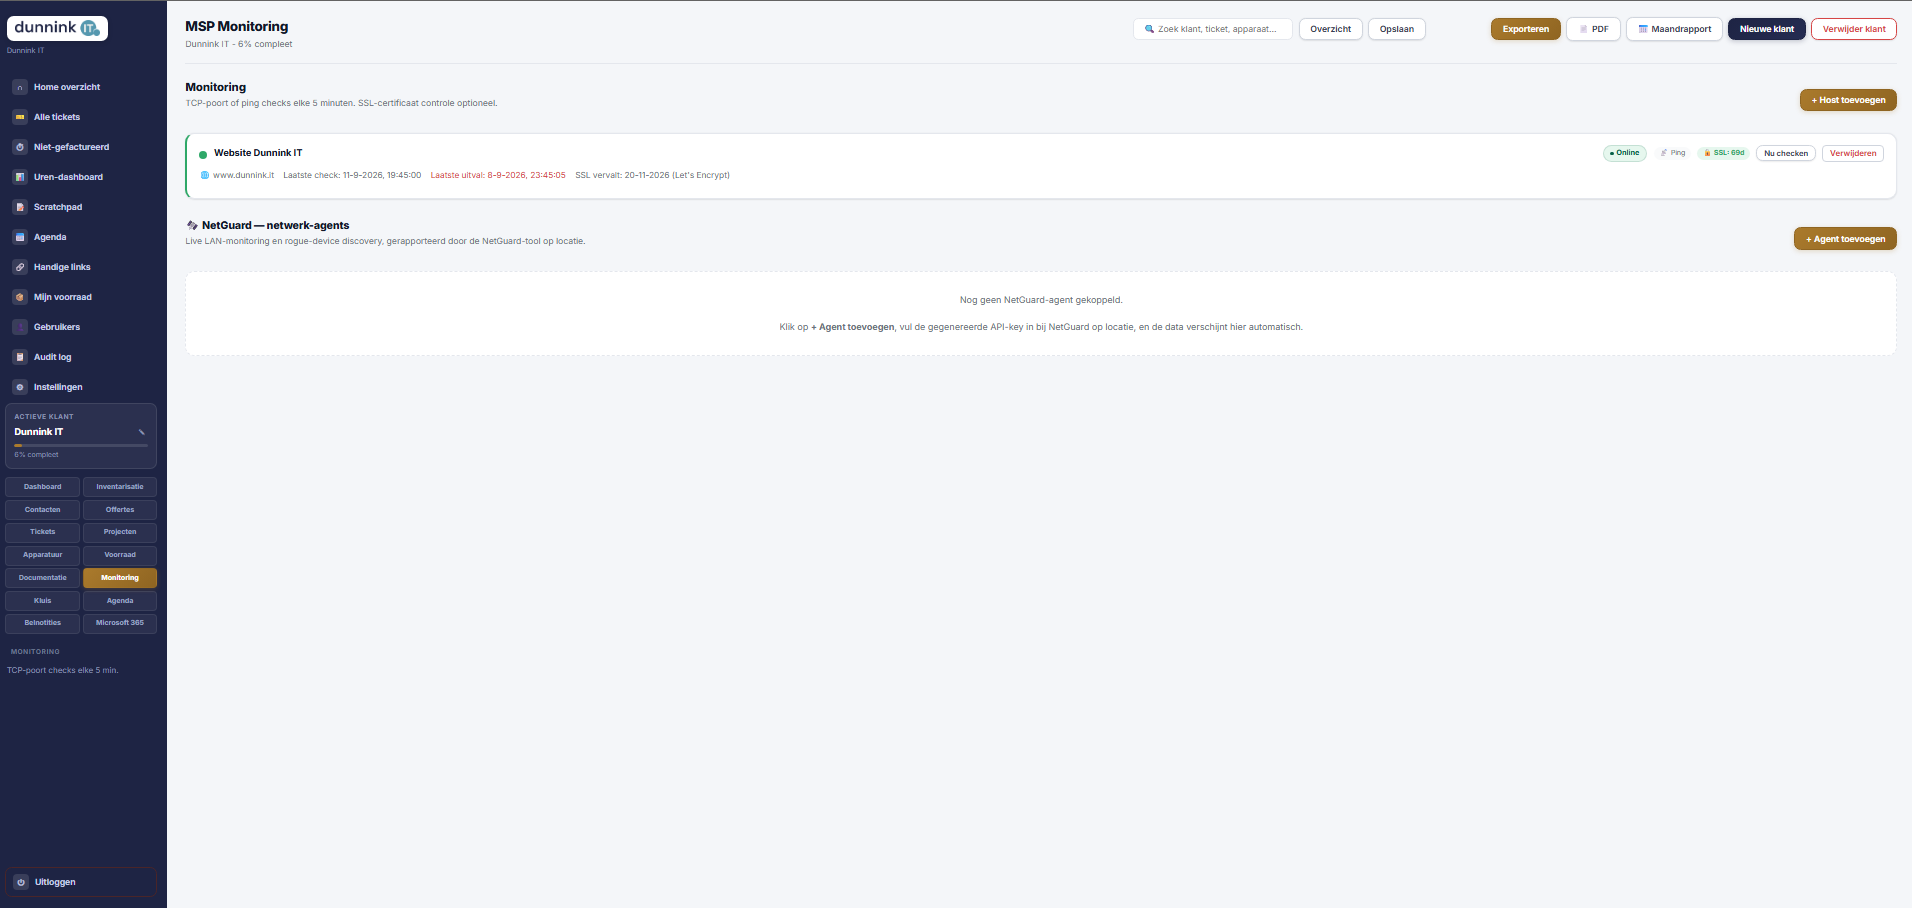
Serverside ping- en poortcontroles op publieke endpoints, met melding bij uitval.
Wachtwoordkluis
Versleutelde opslag van inloggegevens, met twee toegangsniveaus voor gevoelige items.
Documentatie
Netwerkschema's, procedures en afspraken vastgelegd op de plek waar je ze nodig hebt.
Netwerkmonitoring op locatie
De NetGuard-agent draait binnen het netwerk van de klant en rapporteert continu terug naar de cockpit.
- ✓Latency, packet-loss en poortstatussen per locatie
- ✓Automatische ontdekking van onbekende apparaten met risicoscore
- ✓Alleen melding bij kritieke apparatuur, geen alarmmoeheid
- ✓Fleet-overzicht van alle agents op één dashboard
Microsoft 365 & klantportaal
Koppel de omgeving van je klant en geef ze zelf inzicht, zonder dat ze bij andermans gegevens kunnen.
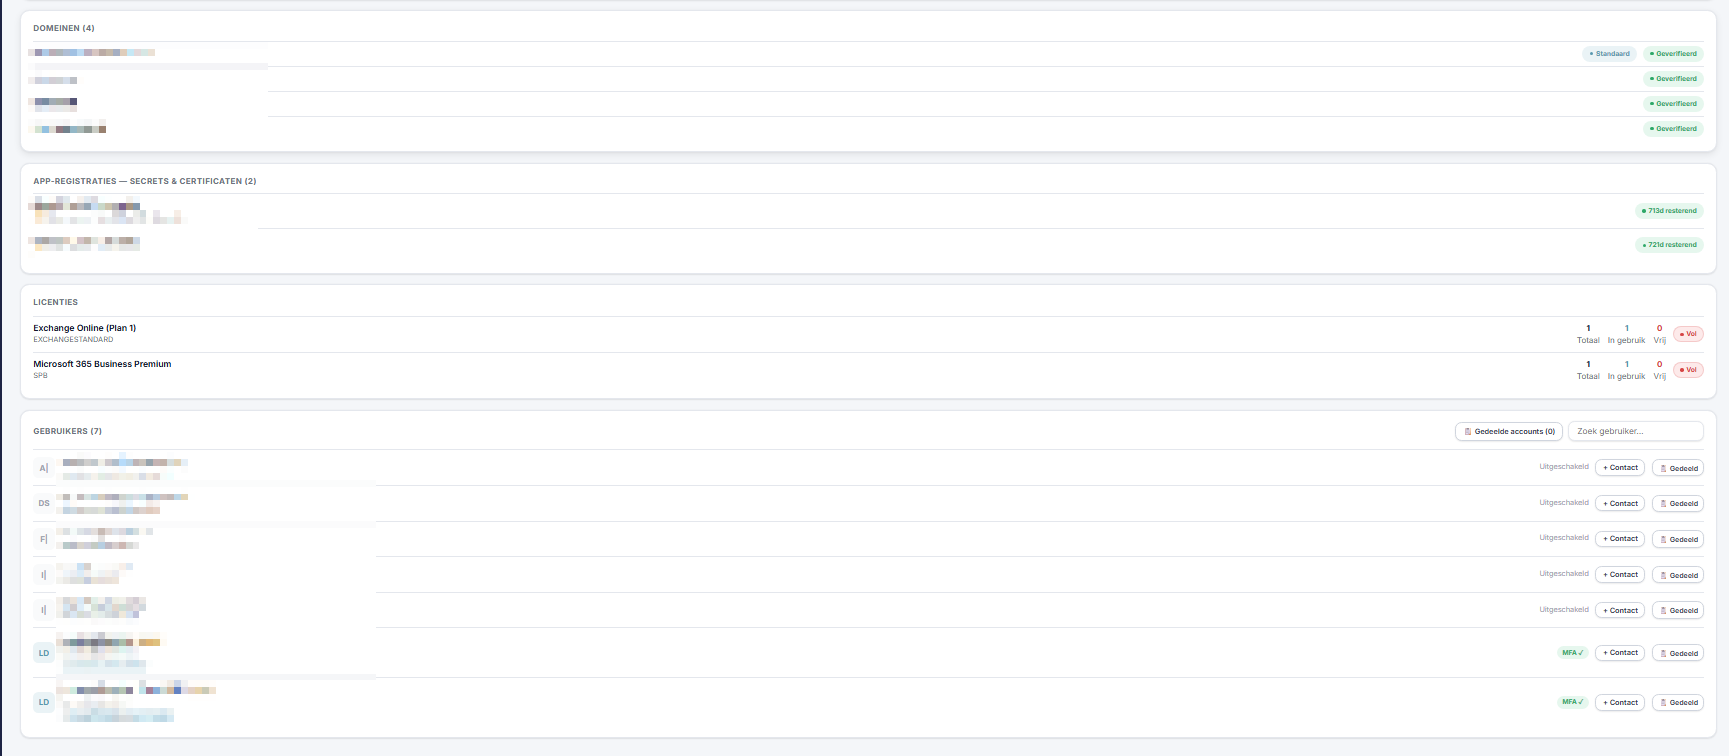
- ✓Licentiegebruik uitlezen: welke licenties, hoeveel in gebruik en door wie
- ✓Controle of gebruikers voldoen aan je standaarden, zoals verplichte tweestapsverificatie
- ✓Risicovolle aanmeldingen in beeld zonder zelf in te loggen bij de klant
- ✓Automatisch een ticket bij een signaal, zodat opvolging niet blijft liggen
- ✓Klantportaal waarin de klant offertes bekijkt, digitaal ondertekent en de status van tickets volgt
Hoe het werkt
Voor wie wil weten wat er onder de motorkap gebeurt: de twee grootste modules in detail, plus de opbouw van het platform zelf.
Een agent binnen het netwerk van de klant
Gewone monitoring kijkt van buitenaf naar publieke adressen en ziet dus niets van wat er binnen het pand gebeurt. NetGuard lost dat op met een klein programma dat op locatie draait — vergelijkbaar met een RMM-agent, maar gericht op het netwerk in plaats van op losse werkstations. De agent doet zijn metingen binnen het LAN en stuurt de resultaten periodiek naar de cockpit.
Wat de agent meet
- ·Bereikbaarheid, latency en packet-loss van interne hosts
- ·Of specifieke poorten op die hosts open staan en reageren
- ·Welke apparaten er in het netwerk verschijnen, ook onbekende
Wat de cockpit ermee doet
- ·Elk onbekend apparaat krijgt een risicoscore met een leesbare onderbouwing
- ·Bij een hoog risico wordt automatisch een ticket aangemaakt, zonder dubbele meldingen
- ·Per host stel je het type in — alleen servers, NAS en netwerkapparatuur melden bij uitval, een uitgeschakelde werkplek niet
- ·Alle agents samen in één fleet-overzicht, met melding zodra er eentje stil valt
Elke agent authenticeert met een eigen API-sleutel die alleen als hash wordt opgeslagen — de sleutel zelf is na aanmaken eenmalig zichtbaar en staat nergens terug te lezen. Het rapportage-eindpunt is afzonderlijk begrensd tegen misbruik; alle andere functies vereisen een normale ingelogde sessie.
Trajecten draaien en financieel bewaken
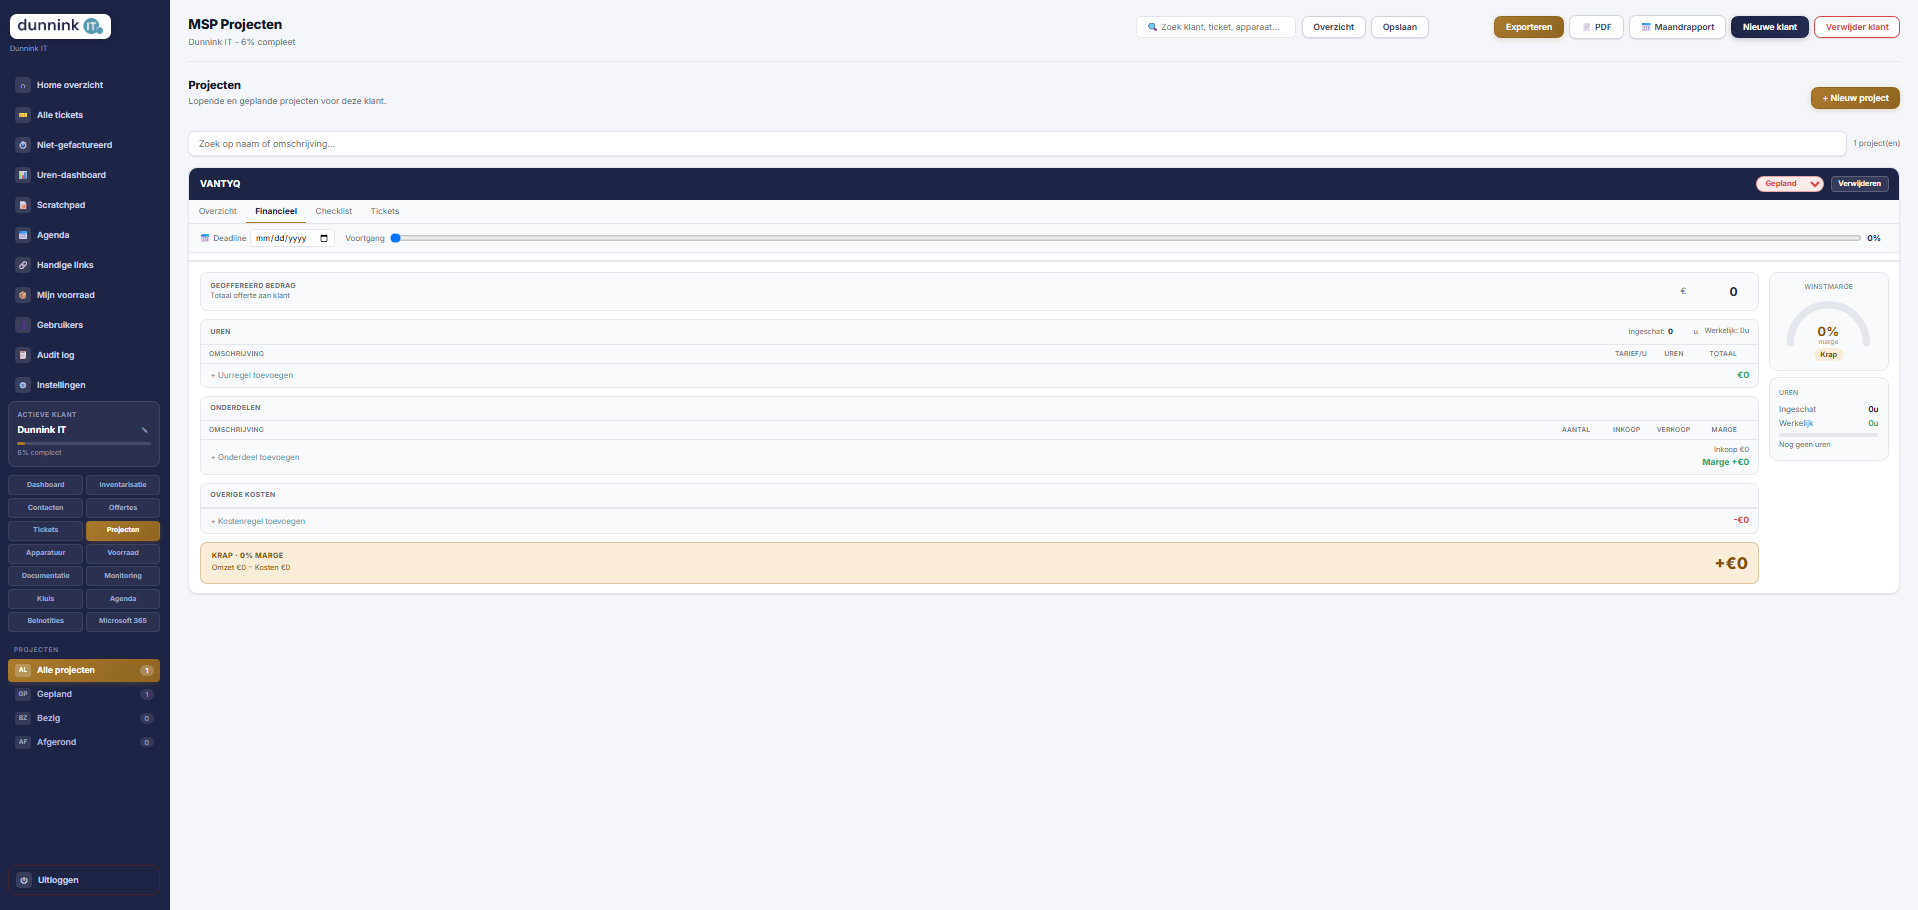
Een verhuizing, een nieuw netwerk of een migratie past niet in één ticket. Zulke trajecten draai je als project, met een eigen status en een budget dat je gedurende de rit bewaakt. Elk project heeft drie tabbladen.
Overzicht
Omschrijving, betrokken klant, start- en einddatum en de status van het traject: van offerte tot opgeleverd.
Financieel & checklist
Begroot bedrag tegenover de werkelijke kosten en bestede uren, met een waarschuwing zodra het budget uit de pas dreigt te lopen. Daaronder de checklist met wat er nog open staat.
Relevante tickets
Alle tickets die aan het project hangen, zodat losse meldingen onderdeel worden van het grotere geheel in plaats van ernaast te lopen.
Een gekoppelde tenant, geen wachtwoorden
De koppeling loopt via een eigen app-registratie in Microsoft Entra (Azure AD). De klant geeft daar eenmalig toestemming; daarna praat de cockpit met Microsoft via die verleende rechten. Er worden dus geen beheerderswachtwoorden opgeslagen en de toegang is op elk moment weer in te trekken aan de kant van de klant.
- ·Leest het licentiegebruik uit: welke licenties er zijn, hoeveel er in gebruik zijn en wie welke heeft
- ·Controleert of gebruikers aan de afgesproken standaarden voldoen, bijvoorbeeld of tweestapsverificatie overal aan staat
- ·Signaleert risicovolle aanmeldingen en verdachte accounts zonder dat je zelf hoeft in te loggen in de omgeving van de klant
- ·Maakt bij zo'n signaal automatisch een ticket aan, zodat er altijd opvolging plaatsvindt
- ·Toestemming verloopt via de standaard OAuth-flow van Microsoft, met een vooraf vastgelegd terugkeeradres
- ·De verkregen tokens worden versleuteld opgeslagen, niet in leesbare vorm
- ·De koppeling is per organisatie in te schakelen en hangt aan het gekozen pakket
- ·Zonder ingestelde app-registratie blijft de module volledig uit — er is geen standaardkoppeling die stilletjes meedraait
Wat de klant zelf te zien krijgt
Elke klant krijgt een eigen login op het portaal. Daar ziet die alleen de eigen tickets en offertes — geen gegevens van andere klanten, en geen apparatuur, documentatie, projecten of interne notities uit de cockpit.
- ·Zelf een melding aanmaken en de status van lopende tickets volgen
- ·Reageren op een ticket, zodat alle communicatie op één plek blijft
- ·Openstaande offertes bekijken en digitaal ondertekenen
- ·Eerder ondertekende offertes en afgeronde tickets teruglezen
- ·Toegang beveiligd met tweestapsverificatie, los van je eigen medewerkersaccounts
Drie niveaus, elk bouwt op het vorige
Basic
De volledige kern: tickets, projecten, offertes, klanten, host-monitoring, wachtwoordkluis, contacten en documentatie.
Standard
Alles uit Basic, aangevuld met de Microsoft 365-integratie.
Premium
Alles uit Standard, aangevuld met NetGuard-netwerkmonitoring op locatie.
Gebouwd op veilige uitgangspunten
Volledig gescheiden
Elke organisatie heeft een eigen, afgeschermde omgeving — data van een andere organisatie is structureel onbereikbaar.
Rollen en niveaus
Meerdere medewerkers per organisatie, met een apart toegangsniveau voor de wachtwoordkluis.
Back-up en hosting
Draait op een eigen server achter HTTPS, met een vaste back-uproutine van de volledige omgeving.
Zo ziet de tool eruit
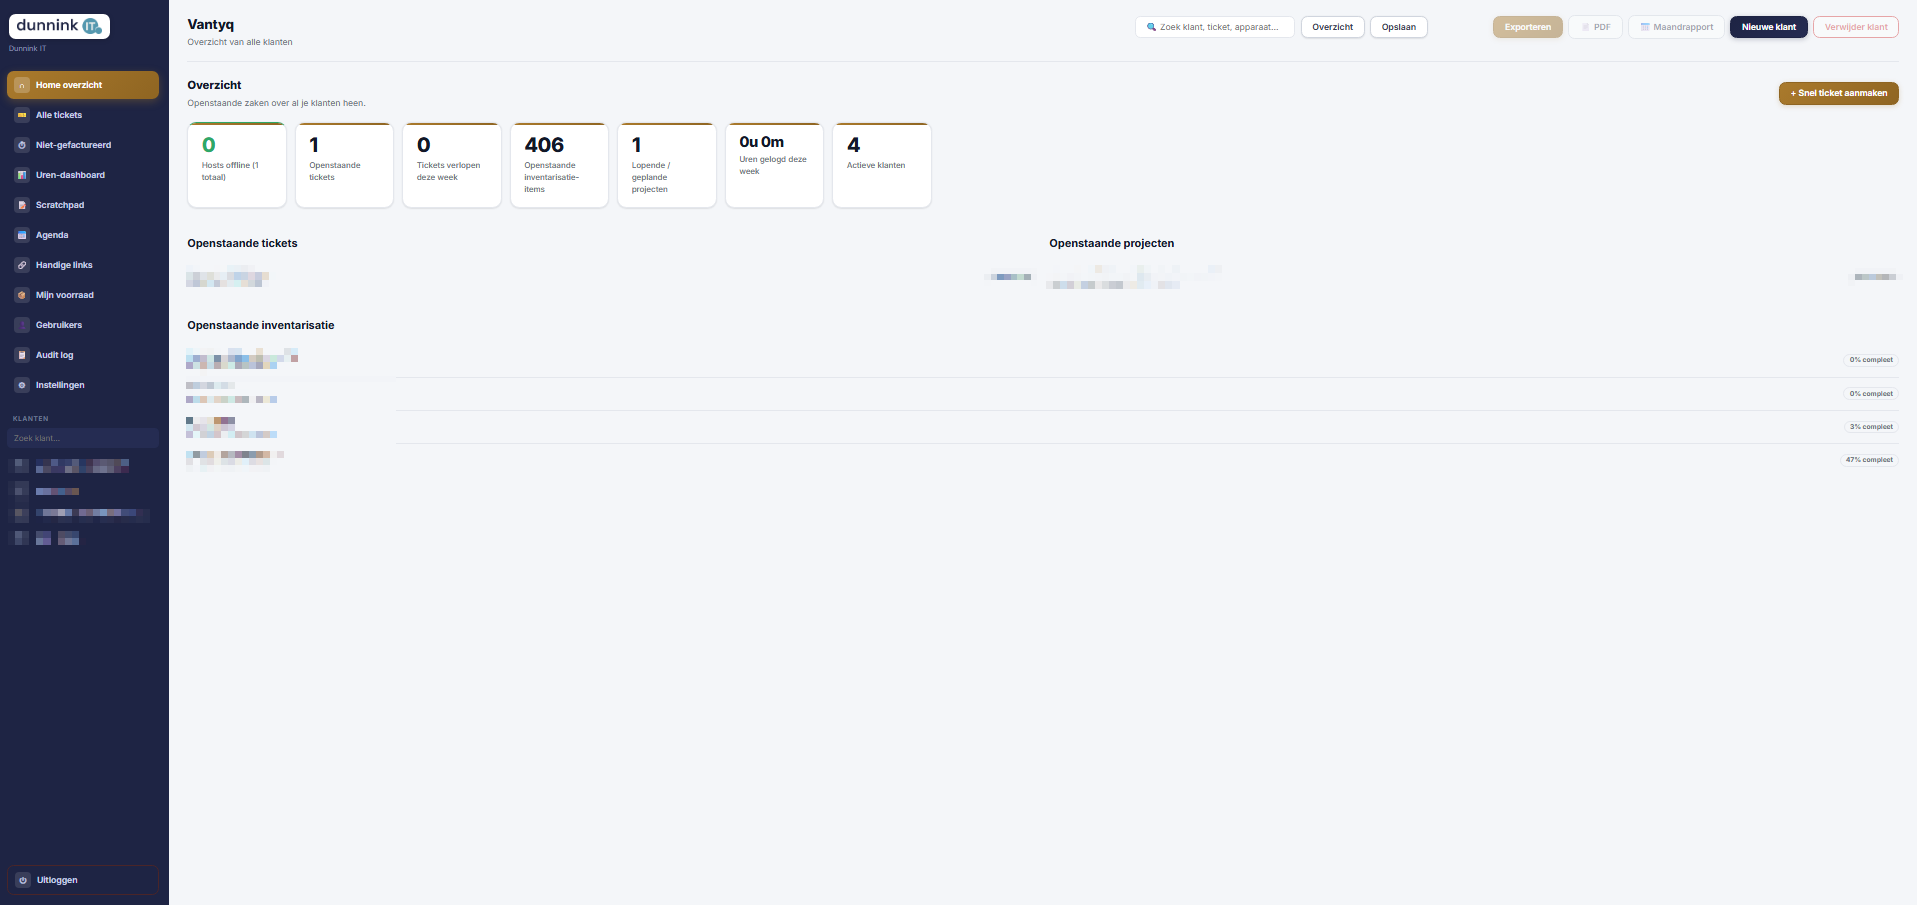
Vier schermen uit de dagelijkse praktijk. Klantgegevens zijn in deze voorbeelden onleesbaar gemaakt.
Benieuwd of Vantyq bij je past?
Neem contact op voor een rondleiding door de tool en een toelichting op de mogelijkheden.
Vraag een demo aan